Domain ausnahmeprinzip.de kaufen?
Wir ziehen mit dem Projekt
ausnahmeprinzip.de um.
Sind Sie am Kauf der Domain
ausnahmeprinzip.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ausnahmeprinzip.de kaufen?
Was ist Azure?
Was ist Azure? Azure ist die Cloud-Computing-Plattform von Microsoft, die eine Vielzahl von Diensten wie virtuelle Maschinen, Datenbanken, künstliche Intelligenz, Speicher und vieles mehr bietet. Unternehmen können Azure nutzen, um ihre IT-Infrastruktur in die Cloud zu verlagern und von Skalierbarkeit, Flexibilität und Kosteneffizienz zu profitieren. Azure ermöglicht es Entwicklern, Anwendungen schnell bereitzustellen und zu skalieren, ohne sich um die zugrunde liegende Infrastruktur kümmern zu müssen. Mit Azure können Unternehmen Innovationen vorantreiben, ihre digitale Transformation beschleunigen und Wettbewerbsvorteile erzielen. **
Was kostet Windows Azure?
Was kostet Windows Azure? Die Preise für Windows Azure variieren je nach den Diensten, die Sie nutzen, und der Menge an Ressourcen, die Sie verbrauchen. Es gibt verschiedene Abrechnungsmodelle, darunter Pay-as-you-go, Abonnements und kostenlose Testversionen. Sie können die genauen Kosten für Ihre spezifischen Anforderungen auf der offiziellen Website von Microsoft Azure nachschlagen. Es ist wichtig, die Kosten im Voraus zu verstehen und entsprechende Budgets festzulegen, um unerwartete Ausgaben zu vermeiden. **


Ähnliche Suchbegriffe für Exploring-Azure-Container-Apps
Top-Angebote
Produkte zum Begriff Exploring-Azure-Container-Apps:
-
Exploring documenta fifteenExploring documenta fifteen , documenta fifteen in Kassel 2022 produced conflicts and scandals in Germany. But what is the international response to this "world art exhibition"? This book presents reflections, interpretations and personal experiences of documenta fifteen by artists, scholars and art educators from Africa and Europe: Academically inclined or personal reflections, but always providing an insider's glimpse of this major art event. , Abgaskrümmer > Auspuff- & Abgassysteme , Erscheinungsjahr: 202504, Redaktion: Kriel, Lize~Haute, Bernadette van~Wagner, Ernst, Edition: NED, Seitenzahl/Blattzahl: 122, Abbildungen: with numerous coloured Illustrations, Keyword: Ghetto Biennale; Jimmie Durham; Kultursoziologie; Tale of Two Churches; art production; blaxTARLINES KUMASI; lumbung; world art, Fachschema: Ethnografie - Ethnographie~Ethnologie - Ethnisch~Völkerkunde, Fachkategorie: Kunstgeschichte~Ausstellungskataloge, Museumskataloge und Sammlungen~Sozial- und Kulturgeschichte, Warengruppe: TB/Völkerkunde, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 10, Gewicht: 186, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
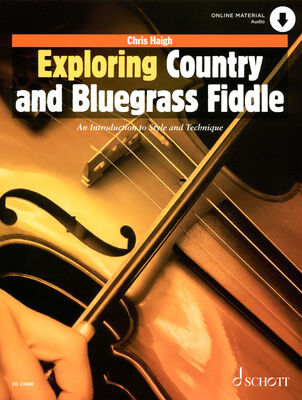
Schott Exploring Country FiddleSchott Exploring Country and Bluegrass Fiddle – An Introduction to Style and Technique: Lehrbuch für Country-Geige, von Chris Haigh, ISBN 9783795714895, ISMN 9790001205825, ED 23069, 23 x 30,5 cm, 132 Seiten, inkl. Download mit Demo- und Play-Along-Versionen, in englischer Sprache29,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite808,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite801,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist Azure MFA?
Azure MFA steht für Azure Multi-Factor Authentication und ist ein Sicherheitsfeature von Microsoft Azure, das zusätzliche Sicherheitsebenen für Benutzerkonten bietet. Es erfordert neben dem Passwort eine zusätzliche Authentifizierungsmethode, wie z.B. einen SMS-Code, eine Telefonanrufbestätigung oder eine mobile App-Authentifizierung. Dadurch wird die Sicherheit von Benutzerkonten erhöht, da ein potenzieller Angreifer nicht nur das Passwort, sondern auch die zusätzliche Authentifizierungsmethode benötigt, um Zugriff zu erhalten. Azure MFA kann in verschiedenen Szenarien eingesetzt werden, z.B. beim Zugriff auf Unternehmensressourcen, Cloud-Anwendungen oder Remote-Verbindungen. Es bietet eine effektive Möglichkeit, Benutzerkonten vor unbefugtem Zugriff zu schützen und die Sicherheit der IT-Infrastruktur zu stärken. **
-
Wie funktioniert Windows Azure?
Wie funktioniert Windows Azure? Windows Azure ist eine Cloud-Computing-Plattform von Microsoft, die es Unternehmen ermöglicht, Anwendungen und Dienste in der Cloud zu hosten, zu verwalten und zu skalieren. Durch die Nutzung von virtuellen Maschinen, Speicherlösungen und Datenbankdiensten können Unternehmen ihre IT-Infrastruktur flexibel und kosteneffizient erweitern. Zudem bietet Windows Azure eine Vielzahl von Entwicklerwerkzeugen und APIs, um die Entwicklung und Bereitstellung von Anwendungen zu erleichtern. Durch die globale Präsenz von Rechenzentren können Unternehmen ihre Anwendungen weltweit bereitstellen und ihren Kunden einen schnellen und zuverlässigen Service bieten. **
-
Was kostet Azure AD?
Azure AD bietet verschiedene Preismodelle, je nach den Bedürfnissen des Unternehmens. Es gibt eine kostenlose Version, die grundlegende Funktionen wie Single Sign-On und Multi-Faktor-Authentifizierung umfasst. Für erweiterte Funktionen wie Identitäts- und Zugriffsverwaltung gibt es kostenpflichtige Pläne, die je nach Anzahl der Benutzer variieren. Es ist ratsam, die genauen Anforderungen des Unternehmens zu analysieren und dann die entsprechende Preisoption auszuwählen. Es gibt auch die Möglichkeit, Azure AD als Teil eines größeren Azure-Abonnements zu nutzen, was möglicherweise kosteneffizienter ist. **
-
Was ist Azure Boards?
Azure Boards ist ein Tool, das Teil der Azure DevOps-Suite von Microsoft ist. Es handelt sich um eine Agile-Projektmanagementlösung, die Teams dabei unterstützt, ihre Arbeit zu planen, zu verfolgen und zu verwalten. Mit Azure Boards können Teams ihre Aufgaben, User Stories, Bugs und Features in einem zentralen Ort organisieren und priorisieren. Das Tool bietet verschiedene Funktionen wie Kanban- und Sprint-Boards, Backlogs, Dashboards und Reporting, um die Zusammenarbeit und Produktivität zu verbessern. Insgesamt ermöglicht Azure Boards eine effiziente und transparente Arbeitsweise für Teams, die nach agilen Methoden arbeiten. **
Was ist Urban Exploring in Deutschland?
Urban Exploring in Deutschland bezeichnet das Erkunden und Fotografieren verlassener und oft verfallener Gebäude und Orte in städtischen Gebieten. Dabei geht es darum, die Geschichte und Atmosphäre dieser vergessenen Orte zu entdecken und festzuhalten. Urban Exploring ist in Deutschland eine beliebte Freizeitaktivität, jedoch ist es wichtig, dabei die rechtlichen Rahmenbedingungen zu beachten und die Orte respektvoll zu behandeln. **
Wird Pfefferspray beim Urban Exploring verwendet?
Es ist möglich, dass einige Menschen Pfefferspray beim Urban Exploring verwenden, um sich vor möglichen Gefahren oder Angriffen zu schützen. Da Urban Exploring oft das Betreten verlassener oder verbotener Gebäude beinhaltet, kann es zu unvorhersehbaren Situationen kommen, in denen Selbstverteidigungsmittel wie Pfefferspray als Vorsichtsmaßnahme eingesetzt werden. Es ist jedoch wichtig zu beachten, dass der Einsatz von Pfefferspray in einigen Ländern und Städten gesetzlich eingeschränkt oder verboten sein kann. **
Top-Angebote
Produkte zum Begriff Exploring-Azure-Container-Apps:
-
Exploring Azure Container Apps, Fachbücher von Wael Kdouh, Taiseer Joudeh, Naga Santhosh Reddy VootukuriDas Fachbuch "Exploring Azure Container Apps" bietet eine umfassende Einführung in die Nutzung von Azure Container Apps (ACA), einer innovativen Plattform von Microsoft zur Orchestrierung und Skalierung containerisierter Anwendungen. Leserinnen und Leser werden mit den einzigartigen Funktionen, Vorteilen und Anwendungsfällen von ACA vertraut gemacht. Das Buch behandelt die Einrichtung und Nutzung des Azure Container Registry (ACR) zur effizienten Speicherung und Verwaltung von Container-Images und vermittelt bewährte Praktiken für Zugriffskontrolle und Sicherheit. Zudem werden detaillierte Anleitungen zu Deployment, Skalierung und Fehlersuche bereitgestellt. Ein weiterer Schwerpunkt liegt auf der Integration des Distributed Application Runtime (Dapr) mit ACA, einschliesslich der besten Praktiken für eine nahtlose Integration und der Nutzung leistungsstarker Bausteine für das Zustandsmanagement und pub/sub-Mechanismen. Abschliessend werden verschiedene Kommunikationsmuster und -techniken zwischen Microservices innerhalb von ACA-Umgebungen behandelt. Nach der Lektüre sind Leserinnen und Leser in der Lage, moderne Anwendungsbereitstellungen und -skalierungen mit Azure Container Apps und KEDA erfolgreich umzusetzen.64,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard - Zuverlässiger Schutz für Container-Umgebungen Kaspersky Container Security Standard: Zuverlässiger Schutz für Container-Umgebungen Einführung in Kaspersky Container Security Standard Mit der zunehmenden Verbreitung der Containerisierung in der IT-Infrastruktur von Unternehmen sind Container zu einem unverzichtbaren Bestandteil moderner Entwicklungs- und Betriebsumgebungen geworden. Doch mit der verstärkten Nutzung von Container-Technologien steigt auch das Risiko von Sicherheitsvorfällen. Die Kaspersky Container Security Standard wurde entwickelt, um Unternehmen dabei zu unterstützen, ihre Container-Umgebungen effektiv zu schützen und gleichzeitig die Integrität und Sicherheit ihrer DevOps-Pipelines zu gewährleisten. Diese Lösung richtet sich an Unternehmen, die eine zuverlässige und dennoch einfache Sicherheitslösung für ihre containerisierten ...978,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Exploring documenta fifteenExploring documenta fifteen , documenta fifteen in Kassel 2022 produced conflicts and scandals in Germany. But what is the international response to this "world art exhibition"? This book presents reflections, interpretations and personal experiences of documenta fifteen by artists, scholars and art educators from Africa and Europe: Academically inclined or personal reflections, but always providing an insider's glimpse of this major art event. , Abgaskrümmer > Auspuff- & Abgassysteme , Erscheinungsjahr: 202504, Redaktion: Kriel, Lize~Haute, Bernadette van~Wagner, Ernst, Edition: NED, Seitenzahl/Blattzahl: 122, Abbildungen: with numerous coloured Illustrations, Keyword: Ghetto Biennale; Jimmie Durham; Kultursoziologie; Tale of Two Churches; art production; blaxTARLINES KUMASI; lumbung; world art, Fachschema: Ethnografie - Ethnographie~Ethnologie - Ethnisch~Völkerkunde, Fachkategorie: Kunstgeschichte~Ausstellungskataloge, Museumskataloge und Sammlungen~Sozial- und Kulturgeschichte, Warengruppe: TB/Völkerkunde, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 148, Höhe: 10, Gewicht: 186, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schott Exploring Country FiddleSchott Exploring Country and Bluegrass Fiddle – An Introduction to Style and Technique: Lehrbuch für Country-Geige, von Chris Haigh, ISBN 9783795714895, ISMN 9790001205825, ED 23069, 23 x 30,5 cm, 132 Seiten, inkl. Download mit Demo- und Play-Along-Versionen, in englischer Sprache29,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Azure?
Was ist Azure? Azure ist die Cloud-Computing-Plattform von Microsoft, die eine Vielzahl von Diensten wie virtuelle Maschinen, Datenbanken, künstliche Intelligenz, Speicher und vieles mehr bietet. Unternehmen können Azure nutzen, um ihre IT-Infrastruktur in die Cloud zu verlagern und von Skalierbarkeit, Flexibilität und Kosteneffizienz zu profitieren. Azure ermöglicht es Entwicklern, Anwendungen schnell bereitzustellen und zu skalieren, ohne sich um die zugrunde liegende Infrastruktur kümmern zu müssen. Mit Azure können Unternehmen Innovationen vorantreiben, ihre digitale Transformation beschleunigen und Wettbewerbsvorteile erzielen. **
-
Was kostet Windows Azure?
Was kostet Windows Azure? Die Preise für Windows Azure variieren je nach den Diensten, die Sie nutzen, und der Menge an Ressourcen, die Sie verbrauchen. Es gibt verschiedene Abrechnungsmodelle, darunter Pay-as-you-go, Abonnements und kostenlose Testversionen. Sie können die genauen Kosten für Ihre spezifischen Anforderungen auf der offiziellen Website von Microsoft Azure nachschlagen. Es ist wichtig, die Kosten im Voraus zu verstehen und entsprechende Budgets festzulegen, um unerwartete Ausgaben zu vermeiden. **
-
Was ist Azure MFA?
Azure MFA steht für Azure Multi-Factor Authentication und ist ein Sicherheitsfeature von Microsoft Azure, das zusätzliche Sicherheitsebenen für Benutzerkonten bietet. Es erfordert neben dem Passwort eine zusätzliche Authentifizierungsmethode, wie z.B. einen SMS-Code, eine Telefonanrufbestätigung oder eine mobile App-Authentifizierung. Dadurch wird die Sicherheit von Benutzerkonten erhöht, da ein potenzieller Angreifer nicht nur das Passwort, sondern auch die zusätzliche Authentifizierungsmethode benötigt, um Zugriff zu erhalten. Azure MFA kann in verschiedenen Szenarien eingesetzt werden, z.B. beim Zugriff auf Unternehmensressourcen, Cloud-Anwendungen oder Remote-Verbindungen. Es bietet eine effektive Möglichkeit, Benutzerkonten vor unbefugtem Zugriff zu schützen und die Sicherheit der IT-Infrastruktur zu stärken. **
-
Wie funktioniert Windows Azure?
Wie funktioniert Windows Azure? Windows Azure ist eine Cloud-Computing-Plattform von Microsoft, die es Unternehmen ermöglicht, Anwendungen und Dienste in der Cloud zu hosten, zu verwalten und zu skalieren. Durch die Nutzung von virtuellen Maschinen, Speicherlösungen und Datenbankdiensten können Unternehmen ihre IT-Infrastruktur flexibel und kosteneffizient erweitern. Zudem bietet Windows Azure eine Vielzahl von Entwicklerwerkzeugen und APIs, um die Entwicklung und Bereitstellung von Anwendungen zu erleichtern. Durch die globale Präsenz von Rechenzentren können Unternehmen ihre Anwendungen weltweit bereitstellen und ihren Kunden einen schnellen und zuverlässigen Service bieten. **
Ähnliche Suchbegriffe für Exploring-Azure-Container-Apps
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite808,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite801,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite746,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Container Security StandardKaspersky Container Security Standard – Umfassender Schutz für containerisierte Umgebungen In der modernen Softwareentwicklung sind containerisierte Anwendungen unverzichtbar geworden. Sie bieten Flexibilität, Skalierbarkeit und Effizienz. Mit der zunehmenden Verbreitung von Containern steigen jedoch auch die Sicherheitsanforderungen. Kaspersky Container Security Standard wurde entwickelt, um diesen Herausforderungen gerecht zu werden und bietet einen umfassenden Schutz für Ihre containerisierten Umgebungen. Warum Kaspersky Container Security Standard? Kaspersky Container Security Standard ist eine spezialisierte Lösung, die den gesamten Lebenszyklus von containerisierten Anwendungen abdeckt – von der Entwicklung über die Bereitstellung bis hin zum Betrieb. Sie schützt Ihre Geschäftsprozesse, unterstützt die Einhaltung von Sicherheitsstandards und fördert die Implementierung von DevSecOps-Prinzipien. Hauptmerkmale und Vorteile Umfassender Schutz: Deckt alle Komponenten der Container-Infrastruktur ab, von der Image-Registry bis zum Orchestrator. Integration in den Entwicklungsprozess: Nahtlose Einbindung von Sicherheitsprüfungen in Ihre CI/CD-Pipelines. Automatisierte Sicherheits- und Compliance-Prüfungen: Unterstützt die Einhaltung gesetzlicher Vorschriften und interner Sicherheitsrichtlinien. Transparente Überwachung: Bietet Einblicke in den Sicherheitsstatus Ihrer Container und ermöglicht proaktive Maßnahmen. Skalierbarkeit: Passt sich flexibel an die wachsenden Anforderungen Ihres Unternehmens an. Integration in den Entwicklungsprozess Kaspersky Container Security Standard integriert Sicherheitsprüfungen direkt in Ihren Entwicklungszyklus. Durch die Überprüfung von Container-Images auf Schwachstellen, Malware und Fehlkonfigurationen bereits während der Entwicklungsphase können potenzielle Sicherheitsrisiken frühzeitig erkannt und behoben werden. Dies fördert die Implementierung von DevSecOps-Prinzipien und reduziert das Risiko von Sicherheitsvorfällen in der Produktionsumgebung. Schutz in der Laufzeitumgebung Während des Betriebs überwacht Kaspersky Container Security Standard kontinuierlich Ihre Container und Orchestratoren. Es erkennt verdächtige Aktivitäten, Anomalien und potenzielle Bedrohungen in Echtzeit. Durch die Überwachung von Prozessen, Netzwerken und Ressourcenverbrauch können Sicherheitsvorfälle schnell identifiziert und entsprechende Gegenmaßnahmen eingeleitet werden. Compliance und Audit-Unterstützung Die Lösung unterstützt Sie bei der Einhaltung von Compliance-Vorgaben und gesetzlichen Anforderungen. Durch regelmäßige Audits und Berichte können Sie den Sicherheitsstatus Ihrer Container-Umgebung dokumentieren und nachweisen. Dies ist besonders wichtig für Branchen mit strengen regulatorischen Anforderungen. Zentrales Management und Transparenz Mit der zentralen Managementkonsole von Kaspersky Container Security Standard haben Sie alle Sicherheitsaspekte Ihrer containerisierten Umgebung im Blick. Die intuitive Benutzeroberfläche ermöglicht es, Sicherheitsrichtlinien zu definieren, Überwachungsdaten einzusehen und Berichte zu erstellen. Dies erleichtert die Verwaltung und erhöht die Transparenz über den Sicherheitsstatus Ihrer Container. Systemanforderungen für Kaspersky Container Security Standard Um Kaspersky Container Security Standard optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Orchestrierungsplattformen Kubernetes (Version 1.21 oder höher), OpenShift (Version 4.11 oder höher), DeckHouse (Versionen 1.52, 1.53; CNI: Flannel) CI-System Verfügbarkeit eines CI-Systems zur Überprüfung von Container-Images im Entwicklungsprozess (z. B. GitLab CI) Package Manager Helm v3.8.0 oder höher Linux-Kernel Version 4.18 oder höher Container-Runtimes containerd, CRI-O Container Network Interface (CNI) Plug-ins Flannel, Calico, Cilium Externe Datenbankmanagementsysteme PostgreSQL 11.*, 13.*, 14.* Integration mit Image-Registries GitLab 14.2 oder höher, Docker Hub V2 API oder höher, JFrog Artifactory 7.55 oder höher, Sonatype Nexus Repository OSS 3.43 oder höher, Harbor 2.x Hardwareanforderungen für Cluster-Knoten Mindestens 10 Prozessorkerne, 18 GB RAM, 40 GB freier Festplattenspeicher, 1 Gbps Netzwerkbandbreite zwischen Cluster-Komponenten Benutzerarbeitsplatz Stabile Internetverbindung, Zugriff auf die Managementkonsole, Kommunikationskanäle mit mindestens 10 Mbit/s Bandbreite920,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was kostet Azure AD?
Azure AD bietet verschiedene Preismodelle, je nach den Bedürfnissen des Unternehmens. Es gibt eine kostenlose Version, die grundlegende Funktionen wie Single Sign-On und Multi-Faktor-Authentifizierung umfasst. Für erweiterte Funktionen wie Identitäts- und Zugriffsverwaltung gibt es kostenpflichtige Pläne, die je nach Anzahl der Benutzer variieren. Es ist ratsam, die genauen Anforderungen des Unternehmens zu analysieren und dann die entsprechende Preisoption auszuwählen. Es gibt auch die Möglichkeit, Azure AD als Teil eines größeren Azure-Abonnements zu nutzen, was möglicherweise kosteneffizienter ist. **
-
Was ist Azure Boards?
Azure Boards ist ein Tool, das Teil der Azure DevOps-Suite von Microsoft ist. Es handelt sich um eine Agile-Projektmanagementlösung, die Teams dabei unterstützt, ihre Arbeit zu planen, zu verfolgen und zu verwalten. Mit Azure Boards können Teams ihre Aufgaben, User Stories, Bugs und Features in einem zentralen Ort organisieren und priorisieren. Das Tool bietet verschiedene Funktionen wie Kanban- und Sprint-Boards, Backlogs, Dashboards und Reporting, um die Zusammenarbeit und Produktivität zu verbessern. Insgesamt ermöglicht Azure Boards eine effiziente und transparente Arbeitsweise für Teams, die nach agilen Methoden arbeiten. **
-
Was ist Urban Exploring in Deutschland?
Urban Exploring in Deutschland bezeichnet das Erkunden und Fotografieren verlassener und oft verfallener Gebäude und Orte in städtischen Gebieten. Dabei geht es darum, die Geschichte und Atmosphäre dieser vergessenen Orte zu entdecken und festzuhalten. Urban Exploring ist in Deutschland eine beliebte Freizeitaktivität, jedoch ist es wichtig, dabei die rechtlichen Rahmenbedingungen zu beachten und die Orte respektvoll zu behandeln. **
-
Wird Pfefferspray beim Urban Exploring verwendet?
Es ist möglich, dass einige Menschen Pfefferspray beim Urban Exploring verwenden, um sich vor möglichen Gefahren oder Angriffen zu schützen. Da Urban Exploring oft das Betreten verlassener oder verbotener Gebäude beinhaltet, kann es zu unvorhersehbaren Situationen kommen, in denen Selbstverteidigungsmittel wie Pfefferspray als Vorsichtsmaßnahme eingesetzt werden. Es ist jedoch wichtig zu beachten, dass der Einsatz von Pfefferspray in einigen Ländern und Städten gesetzlich eingeschränkt oder verboten sein kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.